
Accueil
 Ultimate Pocket
 Tech News
Réorganiser une DSI sans créer une guerre de territoires
Illustration originale issue des IA Ariane, avec provenance vérifiée.
Situation illustrative : le directeur général demande au DSI de « simplifier l’organisation » après plusieurs retards. L’infrastructure dépend d’un responsable historique, les applications sont réparties par métiers, la cybersécurité peut bloquer une mise en production et l’équipe ERP négocie avec son intégrateur. Sur l’organigramme, le remède paraît évident : regrouper, renommer, déplacer. Dans la réalité, chaque flèche modifie un droit de décider ou un accès au budget. Traiter la réorganisation comme un exercice de dessin déclenche alors une guerre de territoires.
Le conflit ne porte pas sur les cases, mais sur les décisions
Deux équipes peuvent coopérer avec des rattachements imparfaits si elles savent qui arbitre. Une structure élégante échoue lorsque plusieurs responsables pensent posséder la même décision. Qui priorise une correction ERP face à une évolution commerciale ? Qui accepte le risque résiduel d’une dérogation de sécurité ? Qui choisit entre prolonger un contrat d’infogérance et réinternaliser une compétence ? Tant que ces questions restent implicites, le conflit demeure.
Le dirigeant IT part donc des décisions contestées, non des intitulés. Il recense les objets qui déclenchent des escalades : architecture, capacité, budget, données, fournisseurs, mise en production et risques. Pour chacun, il distingue proposition, instruction, arbitrage et exécution. Cette cartographie révèle les chevauchements sans désigner prématurément un coupable.
Fixer le mandat avant de déplacer les responsabilités
Une réorganisation échoue souvent parce que son objectif reste ambigu. Réduire les délais, maîtriser les coûts, renforcer la sécurité et rapprocher l’IT des métiers sont des finalités légitimes, mais elles ne conduisent pas aux mêmes choix. Si tout est prioritaire, chaque responsable défendra son périmètre au nom d’un objectif différent.
Le DSI doit obtenir un mandat explicite : quels résultats, quelles contraintes non négociables et quels arbitrages réellement délégués ? Cette clarification écarte la fausse promesse de consensus. Certaines décisions réduiront l’autonomie locale ; il faut préciser ce qui sera centralisé, ce qui restera fédéré et selon quelle règle une exception sera accordée.
Concevoir l’organisation à partir des flux de travail
L’étape suivante consiste à suivre des flux critiques de bout en bout : restaurer un service, corriger une vulnérabilité, livrer une évolution ERP, engager une dépense ou traiter une demande métier. À chaque relais, le DSI recherche l’attente, la double validation, le contrôle tardif et la décision sans compétence suffisante.
Il peut alors choisir un modèle adapté à chaque flux. La sécurité définit des exigences et contrôle leur application, mais ne doit pas devenir le chef de projet de toutes les corrections. Une équipe produit peut prioriser son carnet, mais ne doit pas engager seule une dépendance d’infrastructure. L’architecture peut fixer des standards, à condition d’offrir une voie d’exception rapide et documentée. Le compromis utile n’est donc ni la centralisation totale ni l’autonomie absolue : c’est une autonomie bornée par des décisions attribuées et des seuils d’escalade connus.
Installer les responsabilités sans créer une bureaucratie
Le RACI formalise qui réalise, répond du résultat, est consulté ou informé. Il ne crée ni mandat ni courage managérial. Une case ne résout rien si deux comités conservent un veto ou si le responsable ne maîtrise ni budget ni ressources.
Pour chaque décision critique, une fiche courte suffit : résultat attendu, responsable final, contributeurs obligatoires, délai de décision, critères d’escalade et trace à conserver. Le DSI teste ensuite le dispositif sur des cas récents, sans rejouer les conflits de personnes. Si une demande urgente de dérogation arrive, qui instruit les options ? Qui accepte le risque ? Dans quel délai ? Quand l’exception expire-t-elle ? Une réponse précise vaut davantage qu’un organigramme commenté pendant des semaines.
Séquencer le changement pour préserver l’exploitation
Le passage à la nouvelle organisation doit être traité comme une bascule opérationnelle. D’abord, le DSI gèle les modifications non indispensables sur les responsabilités concernées, avec une date de sortie. Ensuite, il publie les nouvelles règles de décision et nomme les titulaires ainsi que leurs relais. Puis il organise une courte période de transition durant laquelle les dossiers en cours conservent un propriétaire explicite. Enfin, il ferme les anciennes instances devenues redondantes ; les laisser survivre entretiendrait une autorité parallèle.
Cette séquence évite qu’un fournisseur reçoive deux instructions ou qu’une équipe attende un comité supprimé. Elle impose aussi de traiter changement de rôle, perte de périmètre, compétence manquante et charge transférée. Sinon, ces effets réapparaîtront sous forme de contournements.
Mesurer la qualité des arbitrages, pas l’agitation
Les indicateurs doivent montrer si l’organisation décide mieux. Le DSI peut suivre le délai entre demande et arbitrage, la part des décisions réouvertes, le nombre d’exceptions arrivées à expiration sans réexamen, les incidents liés à un passage de relais et les escalades dont le responsable final était introuvable. Il observe aussi les travaux engagés avant validation et les dossiers recevant des consignes contradictoires.
Ces mesures ne sont pas un palmarès. Elles repèrent une règle trop lente, une délégation fictive ou une instance contournée. Réduire les réunions n’est pas un succès si les décisions migrent vers des échanges privés impossibles à auditer.
Arbitrer clairement ce qui doit rester disputé
Les erreurs les plus coûteuses sont prévisibles : annoncer les personnes avant les règles, confondre consultation et codécision, multiplier les comités pour ménager chacun, imposer un gel sans échéance ou faire remonter tous les choix au DSI. Ce dernier comportement donne une impression de reprise en main, puis transforme le dirigeant en goulot d’étranglement.
L’arbitrage final doit répondre à une question simple : où l’entreprise accepte-t-elle la diversité, et où exige-t-elle une décision unique ? Les pratiques locales peuvent varier tant qu’elles respectent les seuils de sécurité, de coût et d’interopérabilité. En revanche, la responsabilité d’un risque, d’un engagement fournisseur ou d’une mise en production ne peut rester partagée au point de devenir introuvable. C’est ici que l’approche de DSI en crise est pertinente : reprendre le contrôle signifie rétablir des responsabilités vérifiables, pas occuper tout le terrain. Une DSI pacifiée n’est pas une DSI sans désaccord ; c’est une DSI où le désaccord aboutit, dans un délai connu, à une décision exécutable.
Pour approfondir
Ouvrage : DSI EN CRISE: Reprendre le contrôle de l’IT, des ERP et des grands programmes — Amazon
Ouvrage : Révolution Numérique !: Le guide pour comprendre, décider et agir dans l’entreprise numérique — Amazon
#ManagementDeTransition #DSI #DirectionDeTransition #GuyDeLussigny #TransformationNumerique
 Tech News
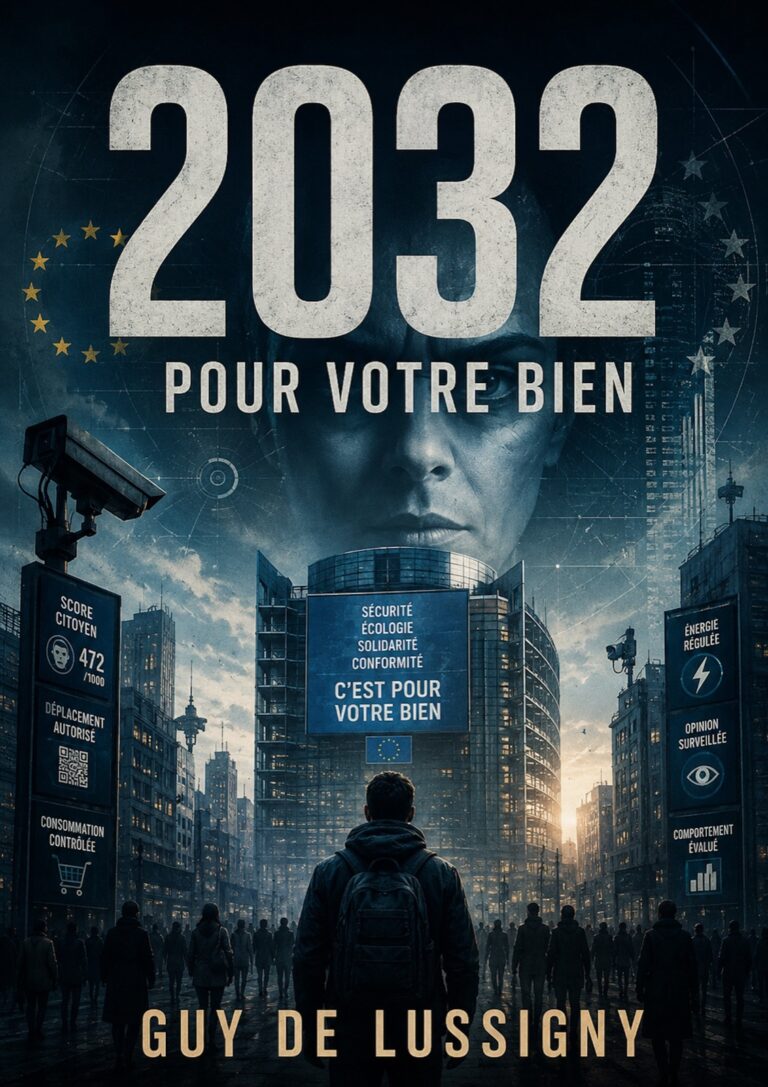
2032 — Pour votre bien : Les mécanismes du pouvoir — Guy de Lussigny
Présentation de 2032 — Pour votre bien, livre de Guy de Lussigny : intrigue, contexte et liens vers la couverture et Amazon.
Lire l’article complet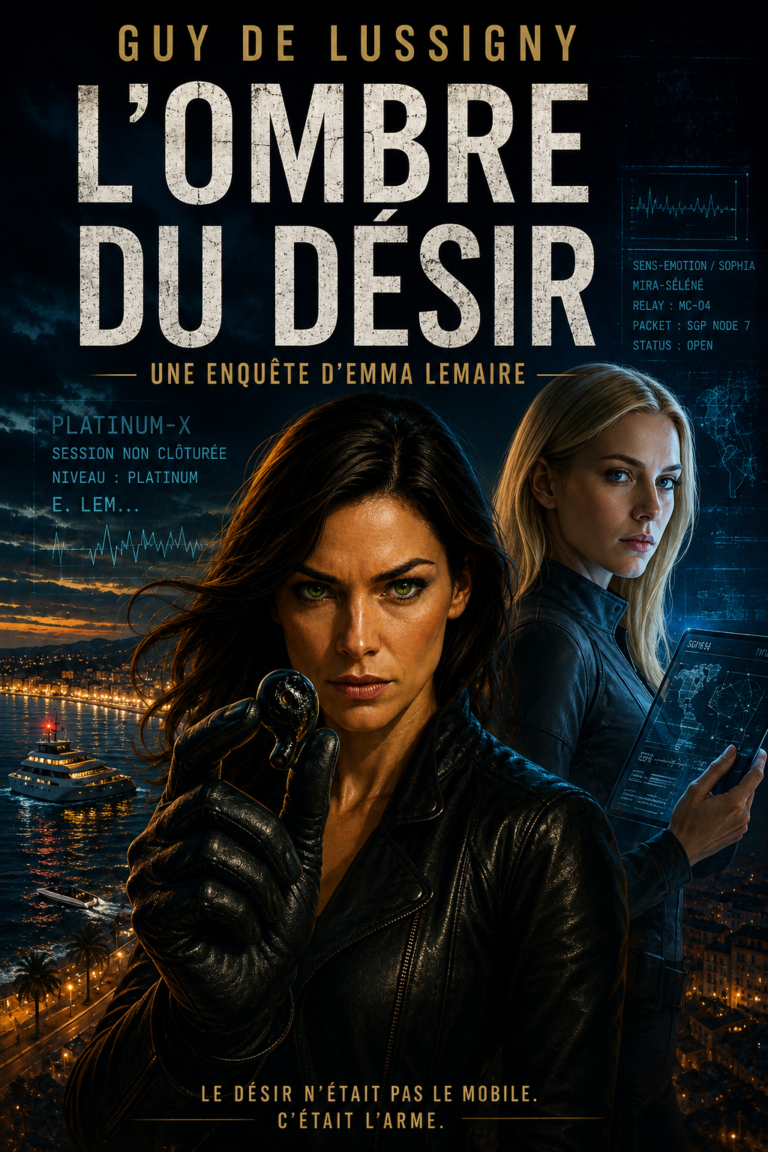 Tech News
L’Ombre du désir : La mécanique de la menace — Emma Lemaire, tome 1
L’Ombre du désir, l’enquête d’Emma Lemaire par Guy de Lussigny : un thriller à découvrir sur la Côte d’Azur et au-delà.
Lire l’article complet Tech News
Piratage de Binance : faux recruteur, logiciel malveillant et outil d’IA détourné, le récit d’une attaque de plusieurs mois
Binance publie son rapport préliminaire sur le piratage du 29 octobre, qui a touché environ 6,34 milliards de dollars d’actifs. Il décrit une campagne de plusieurs mois mêlant faux entretien d’embauche, logiciel malveillant et outil d’IA interne détourné, que le FBI attribue à la Corée du Nord. Un téléchargement piégé en juin, un faux recruteur
Lire l’article complet Tech News
ZD Tech : Cybersécurité : comment des agents IA contournent vos pare-feux pour 50 dollars
Révélée par les chercheurs de NorForge, une attaque inédite a mobilisé la plateforme open source Cairn pour orchestrer des agents IA autonomes. Capables de corréler des micro-failles sans coder de malware, ces essaims ont déjà compromis plus de 100 organisations. Imaginez un pirate informatique qui n'écrit pas une seule ligne de code malveillant, qui dépense
Lire l’article completDernières actus
Tech News
2032 — Pour votre bien : Les mécanismes du pouvoir — Guy de Lussigny
Présentation de 2032 — Pour votre bien, livre de Guy de Lussigny : intrigue, contexte et liens vers la couverture et Amazon.
Lire l’article complet
Tech News
L’Ombre du désir : La mécanique de la menace — Emma Lemaire, tome 1
L’Ombre du désir, l’enquête d’Emma Lemaire par Guy de Lussigny : un thriller à découvrir sur la Côte d’Azur et au-delà.
Lire l’article complet
Tech News
Piratage de Binance : faux recruteur, logiciel malveillant et outil d’IA détourné, le récit d’une attaque de plusieurs mois
Binance publie son rapport préliminaire sur le piratage du 29 octobre, qui a touché environ 6,34 milliards de dollars d’actifs. Il décrit une campagne de plusieurs mois mêlant faux entretien d’embauche, logiciel malveillant et outil d’IA interne détourné, que le FBI attribue à la Corée du Nord. Un téléchargement piégé en juin, un faux recruteur
Lire l’article complet
Tech News
ZD Tech : Cybersécurité : comment des agents IA contournent vos pare-feux pour 50 dollars
Révélée par les chercheurs de NorForge, une attaque inédite a mobilisé la plateforme open source Cairn pour orchestrer des agents IA autonomes. Capables de corréler des micro-failles sans coder de malware, ces essaims ont déjà compromis plus de 100 organisations. Imaginez un pirate informatique qui n'écrit pas une seule ligne de code malveillant, qui dépense
Lire l’article complet Tech News
Gears of War: E-Day : 500 millions de dollars, mais pour quoi faire ?
Prestige à crédit Le développement d’un jeu peut-il réellement coûter 500 millions de dollars ? Pour GTA 6 sans doute, mais le monstre de Rockstar reste une anomalie dans le paysage. C’est en tout cas le chiffre qui circule pour Gears of War: E-Day, le dernier blockbuster Xbox, mais cette somme recouvre bien plus que la
Lire l’article complet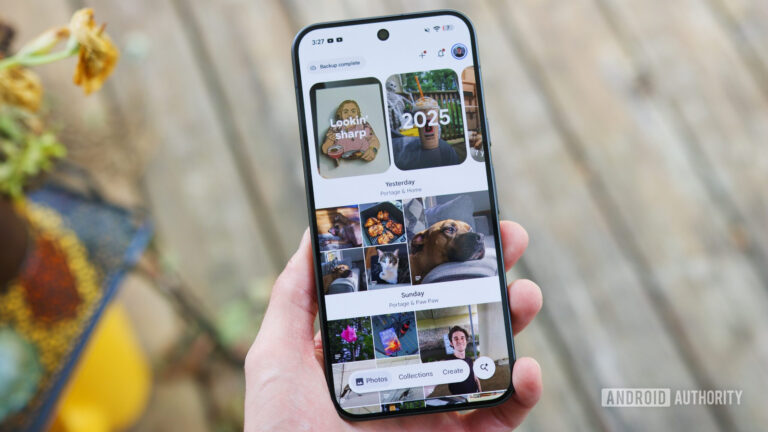 Tech News
Google Photos now lets you stop Memories from ruining the mood
TL;DR Google Photos is finally getting a toggle to disable background music in Memories. Turning off the toggle disables background music on all Memories, including the End of Year Recap. It seems to be a server-side rollout, so you may have to wait for the feature to show up. I’ve always found Memories in Google
Lire l’article complet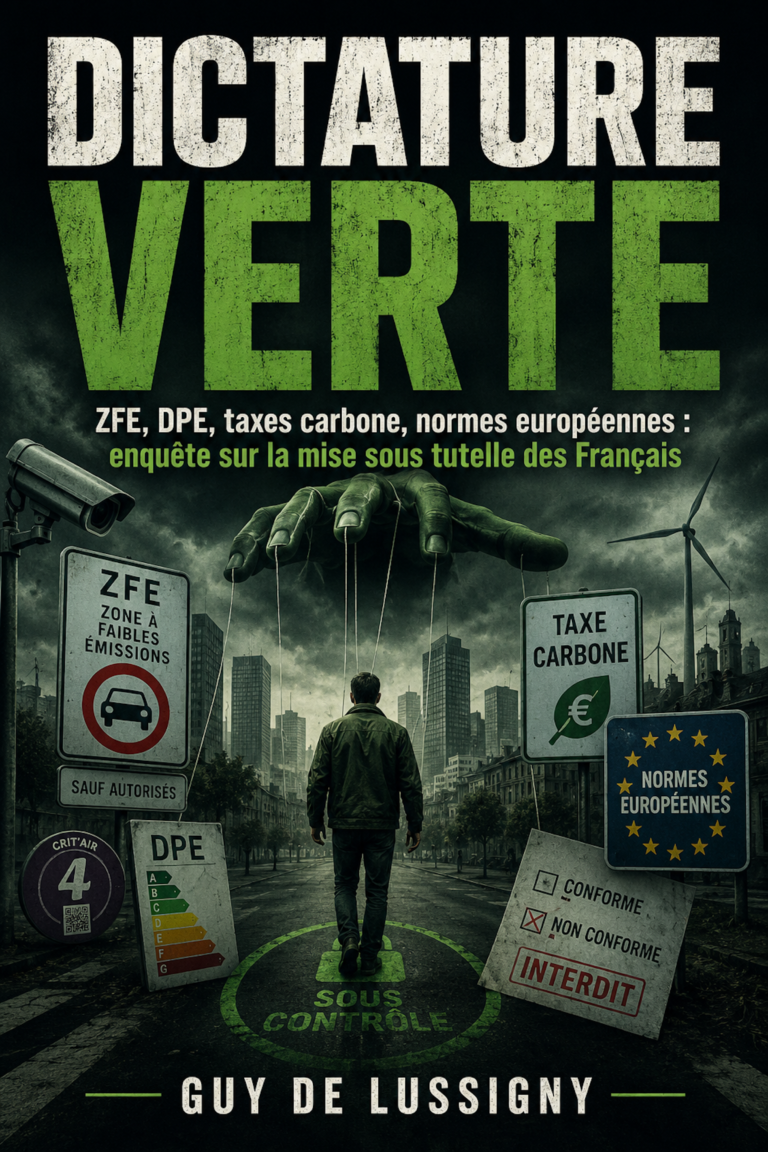 Livres
ZFE : quand le droit de circuler devient une autorisation
Autour de l’ouvrage : Dictature Verte: ZFE, DPE, taxes carbone, normes européennes : enquête sur la mise sous tutelle des Français Une voiture peut être entretenue, assurée et indispensable, tout en devenant indésirable dans une partie du territoire. Les zones à faibles émissions changent ainsi la nature du droit de circuler. La mobilité ne dépend
Lire l’article complet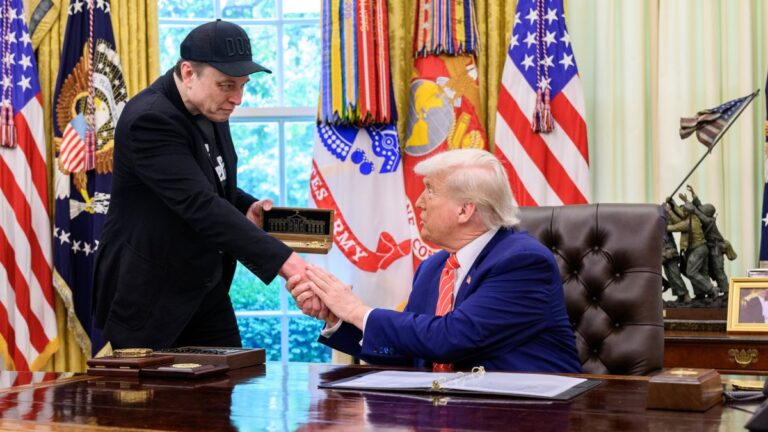 Tech News
Elon Musk voulait éviter une Chambre et un Sénat démocrates : c’est raté
Elon Musk avait misé plus gros au Texas que dans n’importe quel autre État. Ça n’a pas suffi. Le démocrate James Talarico, élu d’Austin à la Chambre des représentants du Texas, a battu le procureur général républicain Ken Paxton aux élections de mi-mandat de ce mardi 3 novembre. Ken Paxton a reconnu sa défaite vers
Lire l’article completTech News
 Tech News
Réorganiser une DSI sans créer une guerre de territoires
Illustration originale issue des IA Ariane, avec provenance vérifiée. Situation illustrative : le directeur général demande au DSI de « simplifier l’organisation » après plusieurs retards. L’infrastructure dépend d’un responsable historique, les applications sont réparties par métiers, la cybersécurité peut bloquer une mise en production et l’équipe ERP négocie avec son intégrateur. Sur l’organigramme, le
Lire l’article complet
Tech News
L’Ombre du désir : La mécanique de la menace — Emma Lemaire, tome 1
L’Ombre du désir, l’enquête d’Emma Lemaire par Guy de Lussigny : un thriller à découvrir sur la Côte d’Azur et au-delà.
Lire l’article complet
Tech News
2032 — Pour votre bien : Les mécanismes du pouvoir — Guy de Lussigny
Présentation de 2032 — Pour votre bien, livre de Guy de Lussigny : intrigue, contexte et liens vers la couverture et Amazon.
Lire l’article complet
Tech News
Piratage de Binance : faux recruteur, logiciel malveillant et outil d’IA détourné, le récit d’une attaque de plusieurs mois
Binance publie son rapport préliminaire sur le piratage du 29 octobre, qui a touché environ 6,34 milliards de dollars d’actifs. Il décrit une campagne de plusieurs mois mêlant faux entretien d’embauche, logiciel malveillant et outil d’IA interne détourné, que le FBI attribue à la Corée du Nord. Un téléchargement piégé en juin, un faux recruteur
Lire l’article completSmartphones
Crise de la mémoire : ce justicier anonyme traque les arnaques en ligne qui promettent des SSD à prix d’or
Alors qu'il est devenu presque impossible de trouver des SSD à un prix décent, certaines profitent de l'occasion pour arnaquer les internautes, à coup d'annonces bien trop belles pour être...Source
Lire l’article completLa pliure du Galaxy Z Fold 8 Ultra est quasiment invisible, la preuve en vidéo
Un internaute a publié une vidéo du Galaxy Z Fold 8 Ultra en avance. On peut y voir la pliure de l'écran au milieu du smartphone. Ou plutôt sa quasi-absence....Source
Lire l’article completIA
Accelerating engineering for the physical world
Discover how ChatGPT and Codex are helping engineers accelerate CAD, PCB design, simulation, and other workflows across the physical world. Origine de l’article : lire l’article original ▶EN DIRECTAriane Web RadioAriane Web RadioUne sélection musicale continue pour prolonger votre lecture.Ouvrir la radio ↗Ariane Web RadioUne sélection musicale continue pour prolonger votre lecture.Ouvrir la radio ↗
Lire l’article completHeimstaden is changing residential real estate management with AI
Discover how Heimstaden uses OpenAI’s ChatGPT Enterprise and Codex to transform property management, cut costs, and empower employees across Europe. Origine de l’article : lire l’article original ▶EN DIRECTAriane Web RadioAriane Web RadioUne sélection musicale continue pour prolonger votre lecture.Ouvrir la radio ↗Ariane Web RadioUne sélection musicale continue pour prolonger votre lecture.Ouvrir la radio ↗
Lire l’article completHow Cisco defends at machine speed with OpenAI
Cisco combines network intelligence with OpenAI models to strengthen enterprise security. Learn how it is building more adaptive defenses. Origine de l’article : lire l’article original ▶EN DIRECTAriane Web RadioAriane Web RadioUne sélection musicale continue pour prolonger votre lecture.Ouvrir la radio ↗Ariane Web RadioUne sélection musicale continue pour prolonger votre lecture.Ouvrir la radio ↗
Lire l’article completRewarding defenders with bigger bug bounties
OpenAI is raising Security Bug Bounty rewards and introducing report quality, loyalty, and priority campaign bonuses for independent security researchers. Origine de l’article : lire l’article original ▶EN DIRECTAriane Web RadioAriane Web RadioUne sélection musicale continue pour prolonger votre lecture.Ouvrir la radio ↗Ariane Web RadioUne sélection musicale continue pour prolonger votre lecture.Ouvrir la radio ↗
Lire l’article completCybersecurite
 A verifier
Philippine Migrant Worker Data Likely Leaked in 69GB Government Breach
An unknown operator appears to have exfiltrated SQL Server backups from the Philippine Overseas Employment Administration in under a half hour. Origine de l’article : lire l’article original ▶EN DIRECTAriane Web RadioAriane Web RadioUne sélection musicale continue pour prolonger votre lecture.Ouvrir la radio ↗Ariane Web RadioUne sélection musicale continue pour prolonger votre lecture.Ouvrir la radio
Lire l’article complet A verifier
Fresh European Fridge Attacks Put Cold-Chain Security in Focus
Beyond food storage, the same combination of Internet connectivity, remote access, and inadequate security practices can put temperature-controlled infrastructure across other critical sectors at risk. Origine de l’article : lire l’article original ▶EN DIRECTAriane Web RadioAriane Web RadioUne sélection musicale continue pour prolonger votre lecture.Ouvrir la radio ↗Ariane Web RadioUne sélection musicale continue pour prolonger
Lire l’article complet A verifier
mSecure Warns Users to Change Passwords, Reset 2FA and Passkeys After Suspicious Activity
Customers of the mSecure password manager are being urged to act now to protect the confidential information they store in it, possibly by changing passwords, resetting two-factor authentication (2FA), and removing passkeys. The warning came in an email sent on November 3 in the name of developer mSeven Software. It says the company recently learned
Lire l’article complet A verifier
Chainstack Reports Production Systems Breach Exposing Customer Data and Password Hashes
Blockchain infrastructure provider Chainstack on Tuesday disclosed that it was targeted in a cyber attack that allowed an unauthorized party to gain access to some parts of its infrastructure. The incident is assessed to be part of a large-scale, artificial intelligence (AI)-powered attack campaign that came to light last week. « An external attacker gained unauthorized
Lire l’article completApps & Logiciels
 Apps & Logiciels
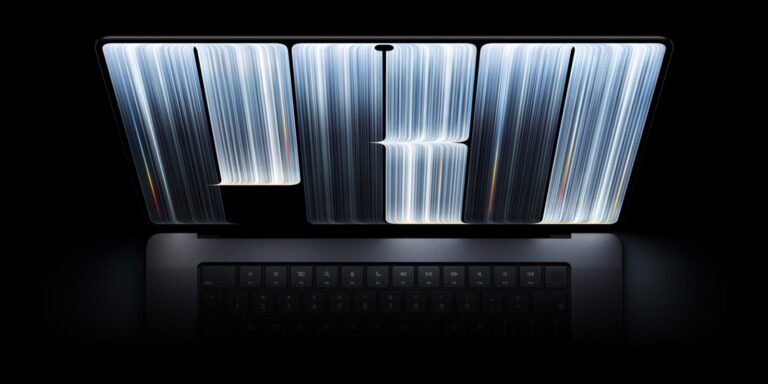
macOS 27.3 includes cool-looking ‘Pro’ screensaver from new touchscreen MacBook Pro
Included in today’s macOS 27.3 beta 1 is a great-looking screensaver featuring an animated version of the new MacBook Pro with PROLED XDR Display wallpaper. Watch it below. As it does for most new Macs, Apple designed a striking-looking wallpaper to mark the launch of the new MacBook Pro. Continuing its tradition of incorporating product
Lire l’article complet Apps & Logiciels
‘Stick’ season 2 premieres on Apple TV
Apple TV subscribers can now watch the first two episodes of the new season of “Stick,” starring Owen Wilson (Midnight In Paris), Rhea Seehorn (Pluribus), and Timothy Olyphant (Justified), among others. Watch the trailer below. The first two episodes of the second season of “Stick” are now available to stream on Apple TV. “Stick” premiered
Lire l’article complet Apps & Logiciels
The Sideload 050: The phones Samsung and Google won’t make
Welcome to episode 50 of The Sideload, a 9to5Google podcast. This week, Will and Daniel are joined by Nick Sutrich to discuss the ever-present split between North American and global phones, what the marketplace looks like with OnePlus gone, and why your next smartphone might actually replace your Steam Deck. Plus, some thoughts on how
Lire l’article complet Apps & Logiciels
Google Messages redesigning pinned chats and moving search
In addition to the new app icon, Google Messages is testing a redesign of pinned chats and search on the homepage. Instead of pinned chats just appearing at the top of the list, Google Messages is trying a redesign that significantly elevates them above all conversations. This redesign takes advantage of the existing background layer
Lire l’article completLivres
Livres
ZFE : quand le droit de circuler devient une autorisation
Autour de l’ouvrage : Dictature Verte: ZFE, DPE, taxes carbone, normes européennes : enquête sur la mise sous tutelle des Français Une voiture peut être entretenue, assurée et indispensable, tout en devenant indésirable dans une partie du territoire. Les zones à faibles émissions changent ainsi la nature du droit de circuler. La mobilité ne dépend
Lire l’article complet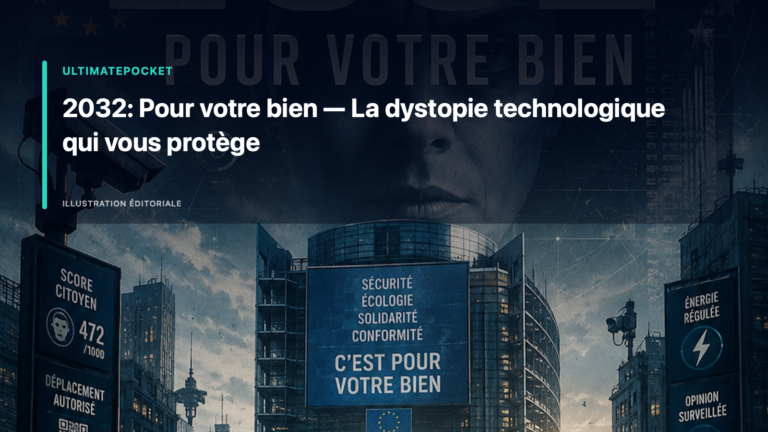 Livres
2032: Pour votre bien — La dystopie technologique qui vous protège
Dans un futur proche, l’Europe a basculé sans bruit. Le changement n’a pas été marqué par des révoltes, des guerres ou des déchirements politiques. Il a été orchestré par une transition silencieuse, douce, et pourtant radicale. L’objectif était clair: protéger
Lire l’article complet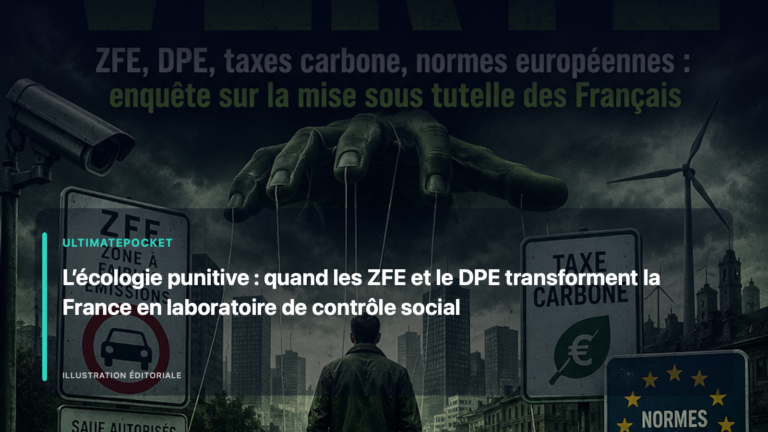 Livres
ZFE, DPE et normes : quand la transition écologique devient une contrainte quotidienne
La protection de l’environnement ne devrait pas dispenser les pouvoirs publics d’évaluer le coût, la compréhension et l’efficacité des mesures adoptées. C’est précisément le terrain exploré par Dictature Verte , l’essai de Guy de Lussigny consacré aux ZFE, au
Lire l’article complet Livres
Décider dans l’entreprise numérique : 7 questions à poser avant tout nouvel outil
Une nouvelle plateforme arrive rarement seule. Elle promet de simplifier un processus, d’automatiser une tâche ou de mieux exploiter les données. Quelques mois plus tard, l’entreprise peut pourtant se retrouver avec un abonnement supplémentaire, une intégratio
Lire l’article complet